Domain bpkn.de kaufen?
Wir ziehen mit dem Projekt
bpkn.de um.
Sind Sie am Kauf der Domain
bpkn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bpkn.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
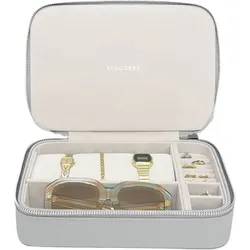
Stackers Travel Reisebox für Schmuck und Accessoires SteingrauDie Box aus der Serie Stackers Travel ist eine Komplettlösung, die für eine Geschäfts- oder Urlaubsreise unverzichtbar ist. Vorteile: Die Box ist rechteckig. Sie hat 5 Fächer. Eines davon ist mit einem Kissen ausgestattet, das andere mit Rollen für kleine Schmuckstücke. Sie wird mit einem Reißverschluss verschlossen. Das weiche Innenfutter sorgt dafür, dass Ihr Schmuck beim Transport gut geschützt ist. Schicksal: Die Stackers Box eignet sich sowohl für Ketten oder Ringe als auch für Uhren, Armbänder oder Brillen. Materialien: Hergestellt aus Kunststoff und umweltfreundlichem Leder.46,91 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Tragner, Eva: Kräuter KosmetikKräuter Kosmetik , Schönheit aus dem eigenen Kräutergarten ¿ Über 200 einfache und praktische Naturkosmetikrezepte ¿ Leicht erhältliche Zutaten, oft sogar aus dem eigenen Garten ¿ Vom Haarshampoo bis zum Fußspray Der Untertitel ist Programm: In über 200 Rezepten werden im Handumdrehen natürliche Pflege- und Kosmetikprodukte von Kopf bis Fuß mit der Kraft heimischer Kräuter für den persönlichen täglichen Bedarf selbst hergestellt: Haarshampoos, Spülungen, Pflege für das Gesicht und den Bart, Augencreme und dekorative Kosmetik, Zahnputzpulver, Deosprays, Dusch- und Badezusätze, Bodylotions, Salben, Cremen, Fluids bis hin zu Fußbädern, -sprays und vieles mehr. Viele Zusatzinformationen über die verwendeten Rohstoffe und die spezielle Wirkung der jeweils enthaltenen Kräuter (z. B. straffend, zellerneuernd), die richtige Anwendung des Produkts sowie Tipps und Tricks runden jedes Rezept ab. Die Hauptzutaten, die Kräuter, stammen aus unserem "persönlichen Kosmetiksalon": dem Garten und der Wiese. Alle weiteren Zutaten sind einfach im Supermarkt, in der Drogerie oder der Apotheke erhältlich. Den Abschluss des Buches bildet die Antwort auf die Frage, welche Kräuter für welchen Hauttyp geeignet sind - mit besonderem Blick auf die Sekundären Pflanzenwirkstoffe. , Kabel & Drähte > Autoelektrik , Erscheinungsjahr: 20220419, Produktform: Leinen, Autoren: Tragner, Eva, Seitenzahl/Blattzahl: 264, Abbildungen: Durchgehend farbig bebildert, Keyword: Haarpflege selber machen; Naturkosmetik; Trockenshampoo selbst herstellen; natürliche Gesichtspflege; natürliche Kosmetikprodukte; natürliches Haarshampoo; natürliche Pflegeprodukte; natürlicher Sonnenschutz; Kosmetik aus Kräutern; natürliche Kosmetik; Gesichtsmaske selbst herstellen; Kosmetik selber machen; Naturkosmetik selbst machen; Natürliche Pflege; natürliche Haarpflege; Natürliche Hautpflege; Naturkosmetikrezepte; Haarpflege selbst machen; Gesichtspflege seber machen; Naturkosmetik selber machen; Haarshampoo selbst herstellen; Shampoo selbst herstellen; Naturparfüm, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Thema: Entdecken, Warengruppe: TB/Schönheit/Kosmetik, Fachkategorie: Kosmetik, Haare und Beauty, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stocker Leopold Verlag, Verlag: Stocker Leopold Verlag, Verlag: Leopold Stocker Verlag GmbH, Länge: 253, Breite: 188, Höhe: 23, Gewicht: 992, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 275850030,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heymann, Eberhard: Haut, Haar und KosmetikHaut, Haar und Kosmetik , Eine chemische Wechselwirkung - Handbuch für Körperpflegeberufe, Apotheker und Dermatologen , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: 2., vollst. überarb. u. erw. A., Erscheinungsjahr: 200301, Produktform: Leinen, Autoren: Heymann, Eberhard, Auflage: 03002, Auflage/Ausgabe: 2., vollst. überarb. u. erw. A, Seitenzahl/Blattzahl: 224, Abbildungen: Zahlr. farb. Abb., Tab., Keyword: Körperpflegemittel; Chemie; Dermatologie; Kosmetologie; Biochemie; Lehrbuch; Apotheker; Dermatologen; Grundkenntnisse, Fachschema: Haut - Hautkrankheit~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Haar~Kosmetik~Dermatologie~Haut / Dermatologie~Arznei / Arzneimittellehre~Pharmakologie, Fachkategorie: Dermatologie~Pharmazie, Apotheke, Warengruppe: HC/Schönheit/Kosmetik, Fachkategorie: Kosmetik, Haare und Beauty, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 241, Breite: 177, Höhe: 20, Gewicht: 453, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783777605562, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie importiere ich Bekleidung, Taschen und Schuhe aus der Türkei?
Um Bekleidung, Taschen und Schuhe aus der Türkei zu importieren, müssen Sie zunächst einen zuverlässigen Lieferanten in der Türkei finden. Sie können dies entweder durch Recherche im Internet oder durch den Besuch von Messen und Ausstellungen tun. Stellen Sie sicher, dass der Lieferant über alle notwendigen Zertifikate und Lizenzen verfügt. Anschließend müssen Sie die Importbestimmungen und Zollvorschriften Ihres Landes überprüfen und alle erforderlichen Dokumente und Genehmigungen beantragen. Schließlich sollten Sie den Transport und die Logistik organisieren, um die Waren sicher und pünktlich zu erhalten. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **


In welchen Bereichen der Modeindustrie werden Modeartikel hergestellt und vertrieben, und wie unterscheiden sich die Produktions- und Vertriebsprozesse in den verschiedenen Segmenten, wie z.B. Bekleidung, Schuhe, Accessoires und Schmuck?
Modeartikel werden in verschiedenen Bereichen der Modeindustrie hergestellt und vertrieben, darunter Bekleidung, Schuhe, Accessoires und Schmuck. Die Produktions- und Vertriebsprozesse unterscheiden sich je nach Segment. Bei Bekleidung werden oft große Mengen in Fabriken hergestellt und über Einzelhandelsgeschäfte oder Online-Shops vertrieben. Schuhe werden oft in spezialisierten Fabriken hergestellt und über Schuhgeschäfte oder Online-Plattformen vertrieben. Accessoires und Schmuck werden oft in kleinen Werkstätten oder von Handwerkern hergestellt und über Boutiquen, Messen oder Online-Shops vertrieben. **
Welche Erfahrungen haben Sie mit dem Online-Shop Ital Design gemacht, wo man günstig Bekleidung, Schuhe und Accessoires bekommt?
Als KI habe ich keine persönlichen Erfahrungen mit dem Online-Shop Ital Design. Es ist jedoch wichtig, Bewertungen und Erfahrungsberichte anderer Kunden zu lesen, um eine fundierte Entscheidung zu treffen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Organizer, Schrank für Kosmetik und Schmuck – HellgrünOrganizer, Schrank für Kosmetik und Schmuck – HellgrünDas tiefe Ablagefach ermöglicht es Ihnen, Kosmetik und Schmuck ordentlich aufzubewahren. Der Organizer zeichnet sich durch geräumige Schubladen aus. Er hilft Ihnen, Ordnung und Übersichtlichkeit bei Ihren kleinen Alltagsgegenständen zu bewahren.Sie können verschiedene Arten von Kosmetik aufbewahren, zum Beispiel Lotion, Lotion, Base, Foundation, loses Puder, Lippenstift, Nagelutensilien und Kosmetik für den täglichen Gebrauch.Der Organizer ist außerdem mit einem Spiegel ausgestattet, sodass Sie überall Make-up auftragen können. Der Spiegel verfügt über eine LED-Beleuchtung mit drei Lichteffekten: warmes, natürliches und kaltes Licht. Der Spiegel lässt sich nach rechts drehen. Hinter dem Spiegel befindet sich außerdem ein Ablagefach, in dem Sie beispielsweise Cremes aufbewahren können. Der Spiegel ist auch mit einem Ventilator ausgestattet, mit dem das Make-up nach dem Auftragen schneller trocknen kann. Zum Organizer gehört außerdem ein transparenter Ständer für Ohrringe, Ketten und Armbänder.Dank seines interessanten Aussehens und Designs eignet er sich auch hervorragend als Geschenk.Hauptmerkmale des Produkts:- aus hochwertigem Kunststoff gefertigt- sorgt für Ordnung bei Ihren Kosmetikprodukten- exklusives Design- solide Verarbeitung- zwei Schubladen- platzsparend- bietet Platz für viele der wichtigsten GegenständeProduktsicherheit (Lieferantenangaben)Sicherheits- und Anwendungshinweise des Lieferanten: 1. Nur bestimmungsgemäß verwenden. Nicht an Orten aufbewahren, die hohen Temperaturen oder direkter Feuchtigkeit ausgesetzt sind. 2. Der Spiegel und die elektronischen Komponenten (LED-Beleuchtung, Ventilator) sind nicht wasserfest. Kontakt mit Wasser vermeiden. 3. Außerhalb der Reichweite von Kindern aufbewahren. Enthält Kleinteile, die eine Erstickungsgefahr darstellen können. 4. Zum Öffnen oder Schließen der Schubladen keine scharfen Gegenstände verwenden, um eine Beschädigung des Organizers zu vermeiden. 5. Vor der Verwendung sicherstellen, dass der Spiegel sicher befestigt ist, damit er nicht umkippt. 6. Bei Beschädigung des Netzkabels oder anderer elektrischer Komponenten das Produkt nicht verwenden und sofort den Hersteller kontaktieren.20,34 €*Versand: 8,38 €Sichere Weiterleitung zum Anbieter
-
Stackers Travel Reisebox für Schmuck und Accessoires SteingrauDie Box aus der Serie Stackers Travel ist eine Komplettlösung, die für eine Geschäfts- oder Urlaubsreise unverzichtbar ist. Vorteile: Die Box ist rechteckig. Sie hat 5 Fächer. Eines davon ist mit einem Kissen ausgestattet, das andere mit Rollen für kleine Schmuckstücke. Sie wird mit einem Reißverschluss verschlossen. Das weiche Innenfutter sorgt dafür, dass Ihr Schmuck beim Transport gut geschützt ist. Schicksal: Die Stackers Box eignet sich sowohl für Ketten oder Ringe als auch für Uhren, Armbänder oder Brillen. Materialien: Hergestellt aus Kunststoff und umweltfreundlichem Leder.46,91 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Tragner, Eva: Kräuter KosmetikKräuter Kosmetik , Schönheit aus dem eigenen Kräutergarten ¿ Über 200 einfache und praktische Naturkosmetikrezepte ¿ Leicht erhältliche Zutaten, oft sogar aus dem eigenen Garten ¿ Vom Haarshampoo bis zum Fußspray Der Untertitel ist Programm: In über 200 Rezepten werden im Handumdrehen natürliche Pflege- und Kosmetikprodukte von Kopf bis Fuß mit der Kraft heimischer Kräuter für den persönlichen täglichen Bedarf selbst hergestellt: Haarshampoos, Spülungen, Pflege für das Gesicht und den Bart, Augencreme und dekorative Kosmetik, Zahnputzpulver, Deosprays, Dusch- und Badezusätze, Bodylotions, Salben, Cremen, Fluids bis hin zu Fußbädern, -sprays und vieles mehr. Viele Zusatzinformationen über die verwendeten Rohstoffe und die spezielle Wirkung der jeweils enthaltenen Kräuter (z. B. straffend, zellerneuernd), die richtige Anwendung des Produkts sowie Tipps und Tricks runden jedes Rezept ab. Die Hauptzutaten, die Kräuter, stammen aus unserem "persönlichen Kosmetiksalon": dem Garten und der Wiese. Alle weiteren Zutaten sind einfach im Supermarkt, in der Drogerie oder der Apotheke erhältlich. Den Abschluss des Buches bildet die Antwort auf die Frage, welche Kräuter für welchen Hauttyp geeignet sind - mit besonderem Blick auf die Sekundären Pflanzenwirkstoffe. , Kabel & Drähte > Autoelektrik , Erscheinungsjahr: 20220419, Produktform: Leinen, Autoren: Tragner, Eva, Seitenzahl/Blattzahl: 264, Abbildungen: Durchgehend farbig bebildert, Keyword: Haarpflege selber machen; Naturkosmetik; Trockenshampoo selbst herstellen; natürliche Gesichtspflege; natürliche Kosmetikprodukte; natürliches Haarshampoo; natürliche Pflegeprodukte; natürlicher Sonnenschutz; Kosmetik aus Kräutern; natürliche Kosmetik; Gesichtsmaske selbst herstellen; Kosmetik selber machen; Naturkosmetik selbst machen; Natürliche Pflege; natürliche Haarpflege; Natürliche Hautpflege; Naturkosmetikrezepte; Haarpflege selbst machen; Gesichtspflege seber machen; Naturkosmetik selber machen; Haarshampoo selbst herstellen; Shampoo selbst herstellen; Naturparfüm, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Thema: Entdecken, Warengruppe: TB/Schönheit/Kosmetik, Fachkategorie: Kosmetik, Haare und Beauty, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stocker Leopold Verlag, Verlag: Stocker Leopold Verlag, Verlag: Leopold Stocker Verlag GmbH, Länge: 253, Breite: 188, Höhe: 23, Gewicht: 992, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 275850030,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie importiere ich Bekleidung, Taschen und Schuhe aus der Türkei?
Um Bekleidung, Taschen und Schuhe aus der Türkei zu importieren, müssen Sie zunächst einen zuverlässigen Lieferanten in der Türkei finden. Sie können dies entweder durch Recherche im Internet oder durch den Besuch von Messen und Ausstellungen tun. Stellen Sie sicher, dass der Lieferant über alle notwendigen Zertifikate und Lizenzen verfügt. Anschließend müssen Sie die Importbestimmungen und Zollvorschriften Ihres Landes überprüfen und alle erforderlichen Dokumente und Genehmigungen beantragen. Schließlich sollten Sie den Transport und die Logistik organisieren, um die Waren sicher und pünktlich zu erhalten. **
Ähnliche Suchbegriffe für Botnet
-
Heymann, Eberhard: Haut, Haar und KosmetikHaut, Haar und Kosmetik , Eine chemische Wechselwirkung - Handbuch für Körperpflegeberufe, Apotheker und Dermatologen , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Auflage: 2., vollst. überarb. u. erw. A., Erscheinungsjahr: 200301, Produktform: Leinen, Autoren: Heymann, Eberhard, Auflage: 03002, Auflage/Ausgabe: 2., vollst. überarb. u. erw. A, Seitenzahl/Blattzahl: 224, Abbildungen: Zahlr. farb. Abb., Tab., Keyword: Körperpflegemittel; Chemie; Dermatologie; Kosmetologie; Biochemie; Lehrbuch; Apotheker; Dermatologen; Grundkenntnisse, Fachschema: Haut - Hautkrankheit~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Haar~Kosmetik~Dermatologie~Haut / Dermatologie~Arznei / Arzneimittellehre~Pharmakologie, Fachkategorie: Dermatologie~Pharmazie, Apotheke, Warengruppe: HC/Schönheit/Kosmetik, Fachkategorie: Kosmetik, Haare und Beauty, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 241, Breite: 177, Höhe: 20, Gewicht: 453, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783777605562, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **
-
In welchen Bereichen der Modeindustrie werden Modeartikel hergestellt und vertrieben, und wie unterscheiden sich die Produktions- und Vertriebsprozesse in den verschiedenen Segmenten, wie z.B. Bekleidung, Schuhe, Accessoires und Schmuck?
Modeartikel werden in verschiedenen Bereichen der Modeindustrie hergestellt und vertrieben, darunter Bekleidung, Schuhe, Accessoires und Schmuck. Die Produktions- und Vertriebsprozesse unterscheiden sich je nach Segment. Bei Bekleidung werden oft große Mengen in Fabriken hergestellt und über Einzelhandelsgeschäfte oder Online-Shops vertrieben. Schuhe werden oft in spezialisierten Fabriken hergestellt und über Schuhgeschäfte oder Online-Plattformen vertrieben. Accessoires und Schmuck werden oft in kleinen Werkstätten oder von Handwerkern hergestellt und über Boutiquen, Messen oder Online-Shops vertrieben. **
-
Welche Erfahrungen haben Sie mit dem Online-Shop Ital Design gemacht, wo man günstig Bekleidung, Schuhe und Accessoires bekommt?
Als KI habe ich keine persönlichen Erfahrungen mit dem Online-Shop Ital Design. Es ist jedoch wichtig, Bewertungen und Erfahrungsberichte anderer Kunden zu lesen, um eine fundierte Entscheidung zu treffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.